


 Ma Gyöngyi napja van;
Az 1956-os forradalom ünnepe
holnap Salamon
napja lesz.
péntek, 2026. október 23., 14:42
Őszhó
Mindszent hava
Magvető hava

 Ma Gyöngyi napja van;
Az 1956-os forradalom ünnepe
holnap Salamon
napja lesz. péntek, 2026. október 23., 14:42 Őszhó Mindszent hava Magvető hava 
Növő hold » 93.5% látható
18 nap Újholdig
Tájékoztatás
szombat, 2026. július 04., 13:02
Riasztás szabálysértési bírság befizetésére hivatkozó adathalász üzenetekkel kapcsolatban! Tisztelt Ügyfelünk! A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet riasztást ad ki, szabálysértési bírság megfizetésére kötelező, megtévesztő adathalász emailekkel kapcsolatban. Intézetünkhöz megnövekedett számú állampolgári bejelentés érkezett káros hivatkozást tartalmazó, valójában nem fennálló bírság befizetésére hivatkozó, megtévesztő e-mailekkel kapcsolatban. A korábban jellemző SMS-ben terjesztett káros hivatkozások helyett a csalók most e-mail üzenetekben próbálják megtéveszteni a címzetteket. Az új változat a „Magyar Országos Központ” feladótól érkezik, és „Tisztelt lakos” megszólítással szabálysértési bírság befizetésére próbálnak rávenni, mobilkommunikációs eszköz közlekedés közbeni használata miatt. A levél végén az aláíró az „Országos Rendőrségi Főkapitányság”. Az adathalász hivatkozás működése A hivatkozás megnyitását követően egy hamis Rendőrségi portál jelenik meg, ahol a rendszámunk megadását kérik (1. ábra). A csaló oldal célja, hogy a felhasználó a rendszám megadása után a „Keresés” gombra kattintva továbblépjen. Ezt a műveletet ne hajtsuk végre, és ne adjunk meg adatokat az oldalon. Fontos kiemelni, hogy a támadók folyamatosan alakítják és finomítják módszereiket, ezért az ilyen üzenetek és a hozzájuk kapcsolódó felületek kezelése során minden esetben fokozott körültekintés szükséges. A gyanús tartalmú megkereséseket célszerű kritikusan vizsgálni, és minden esetben ellenőrizni azok hitelességét, mielőtt bármilyen műveletet végrehajtanánk. Javasolt intézkedések Amennyiben támadásra utaló jelet talál, vegye fel velünk a kapcsolatot a CSIRT@nki.gov.hu email címen! 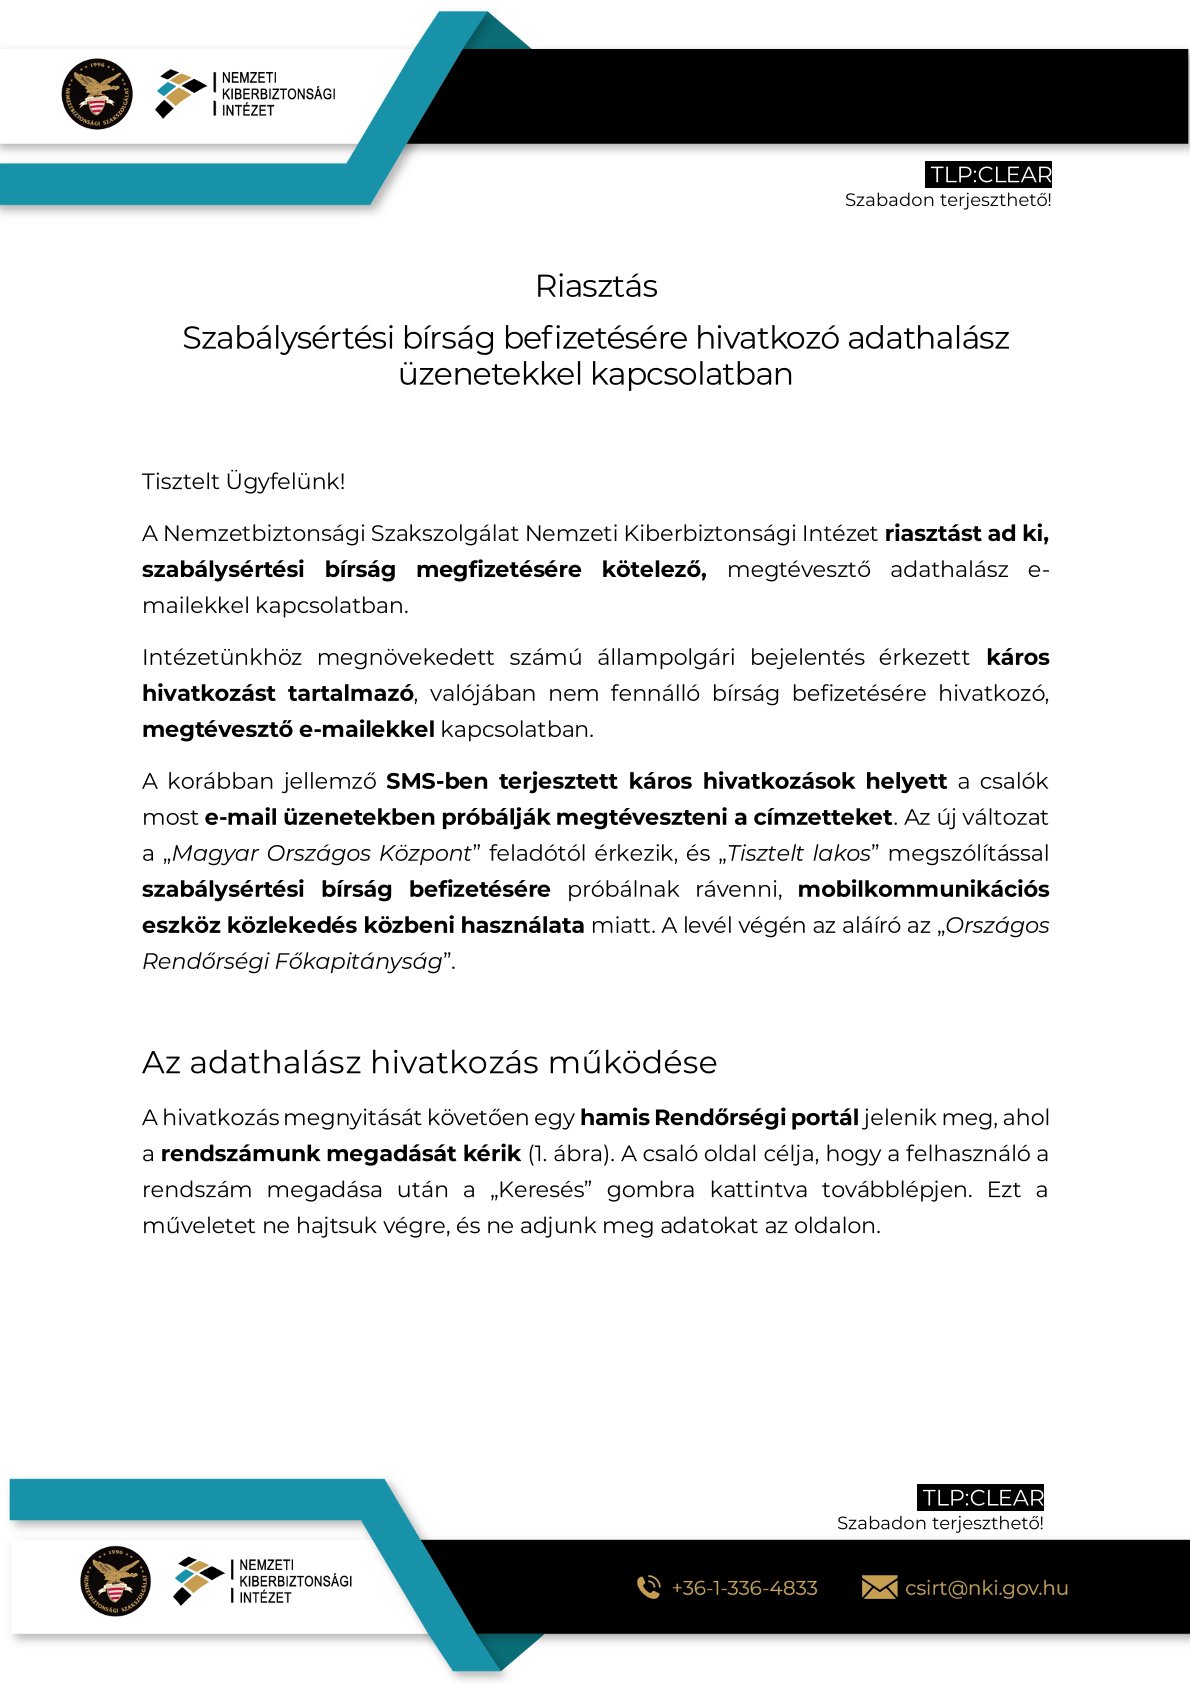 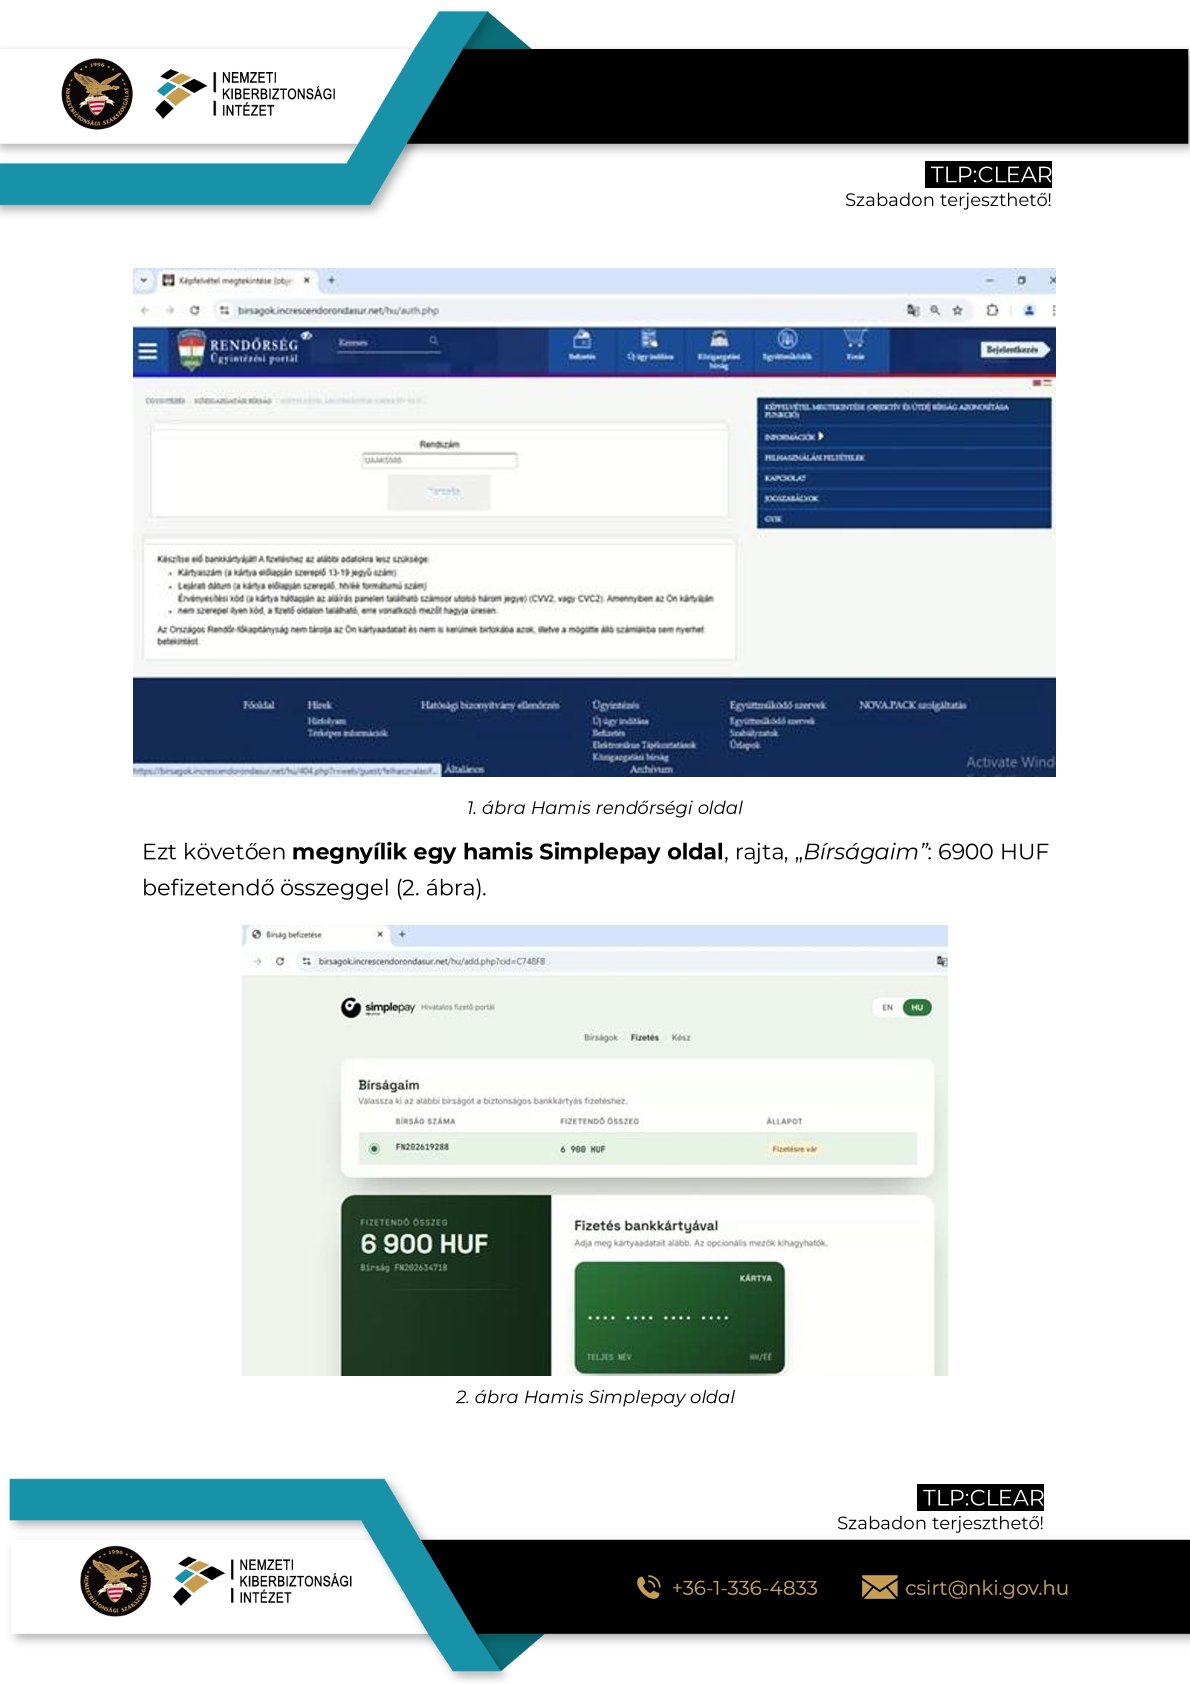 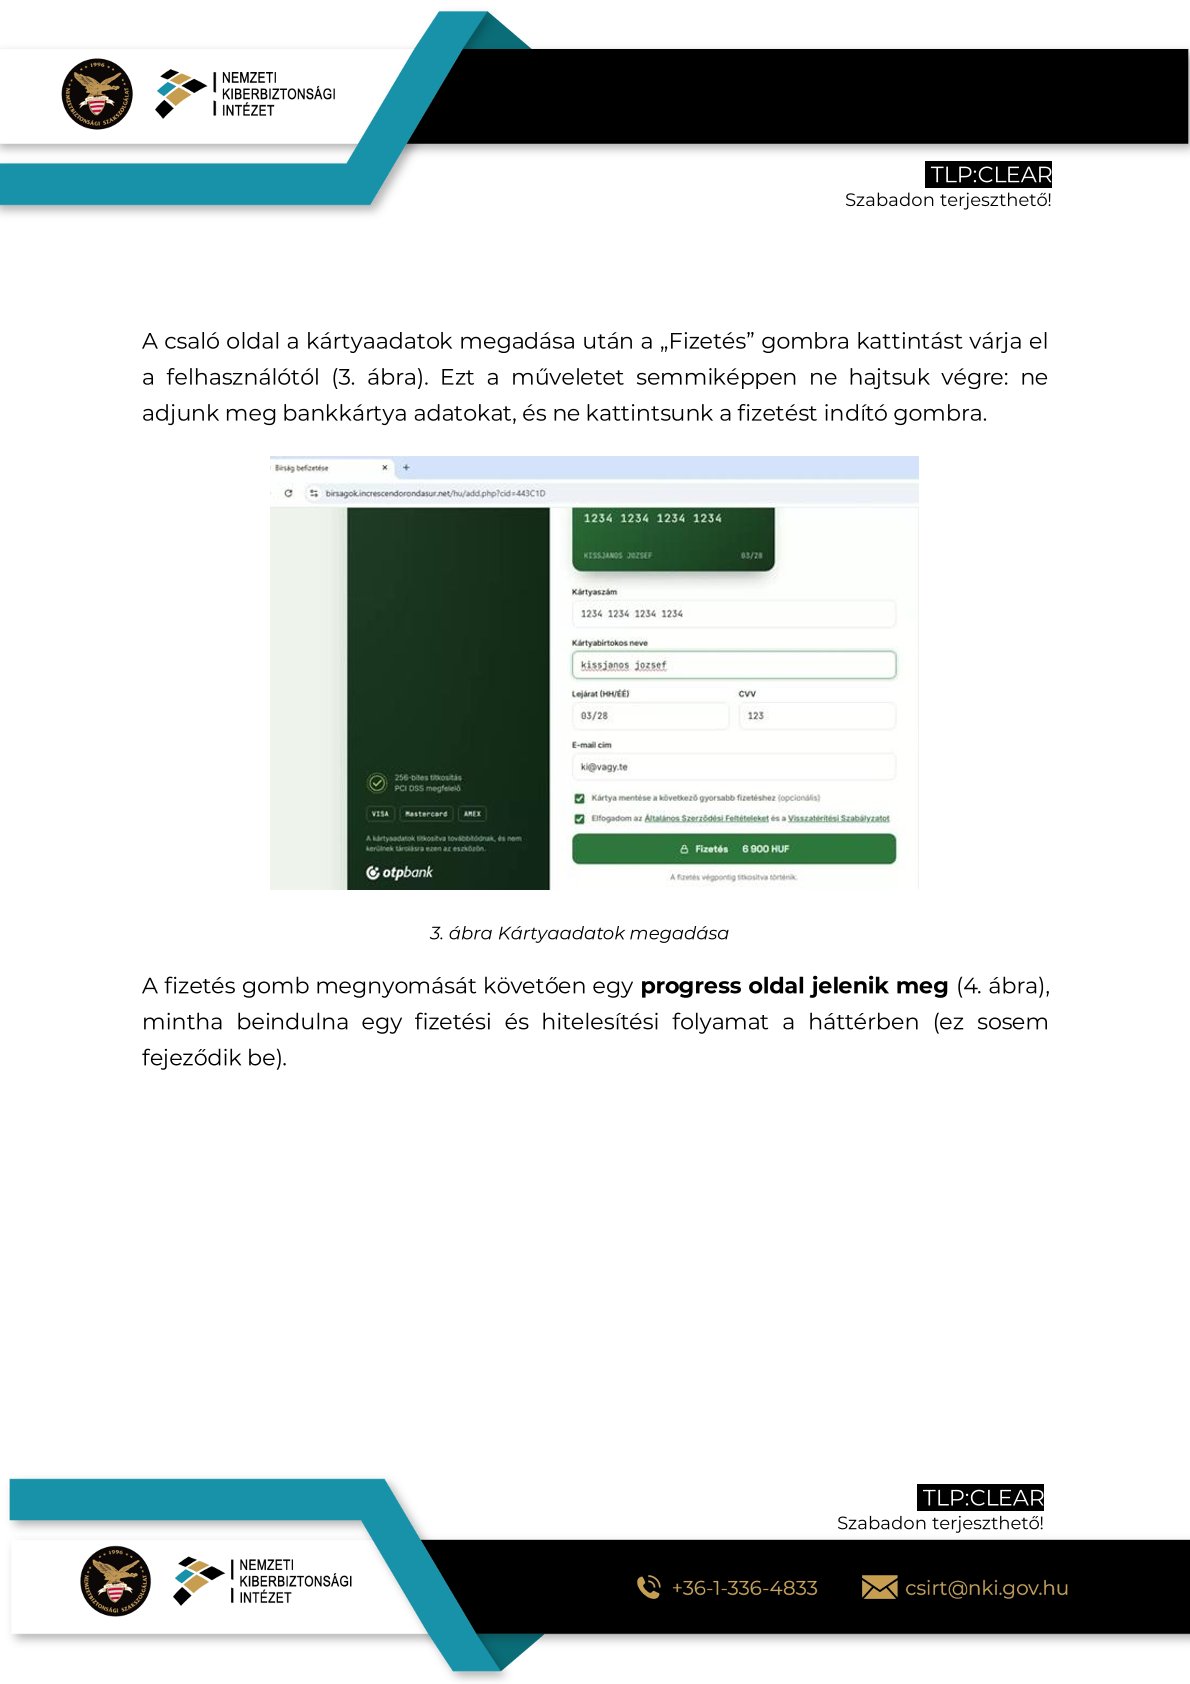 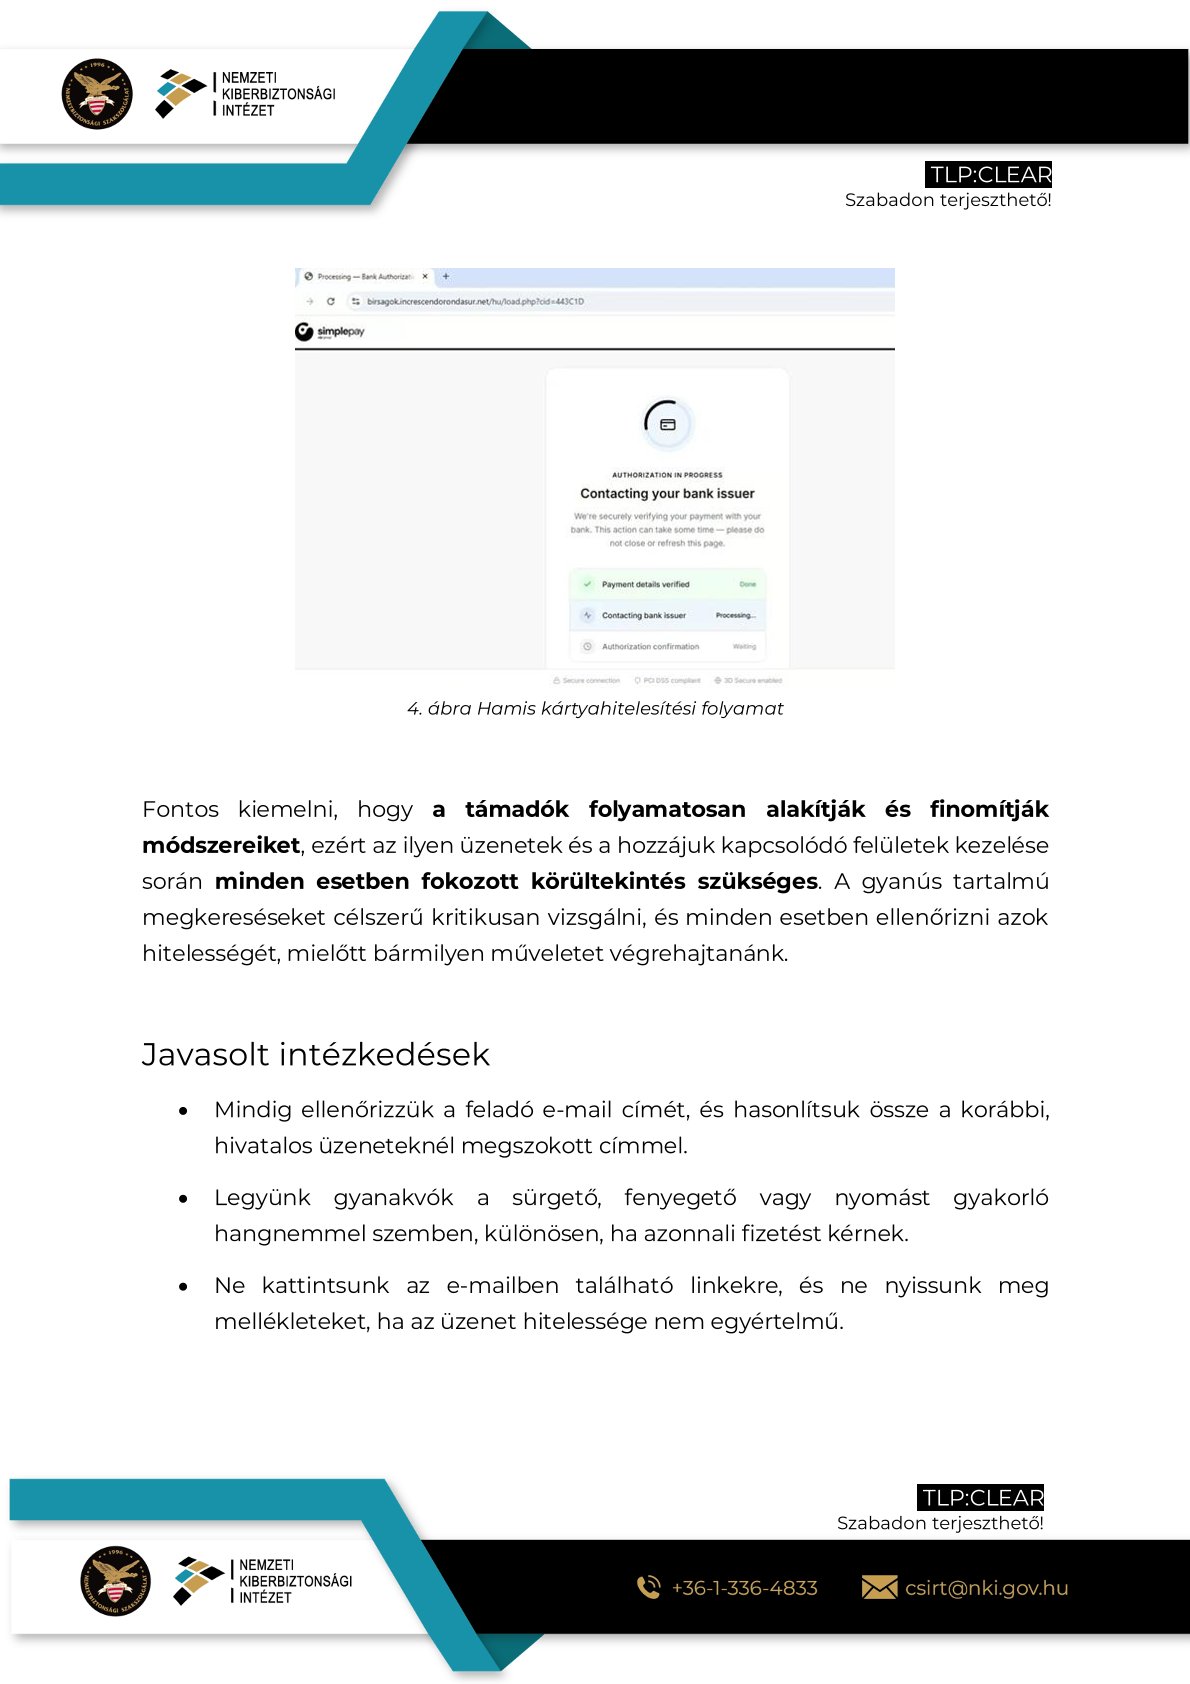  |
||